Criar um MVP seguro para um projeto de TI significa lançar uma versão enxuta que resolve um problema real sem deixar de proteger usuários, dados e operação. A abordagem ajuda startups e empresas a testar hipóteses antes de financiar um produto completo. O princípio é simples: reduzir funcionalidades, não os cuidados essenciais de segurança.
Os pontos essenciais para um MVP seguro
- Comece pela necessidade do usuário e defina uma hipótese que possa ser testada.
- Limite o escopo às funções necessárias para entregar valor e observar resultados.
- Inclua privacidade, controle de acesso e proteção de dados desde o planejamento.
- Teste com um grupo controlado, monitore falhas e estabeleça como corrigir ou reverter mudanças.
- Use os resultados para decidir o que aprimorar, em vez de presumir que a primeira versão está pronta para escalar.
O que torna um MVP de software diferente de um protótipo?
Um MVP é uma versão funcional, utilizada para aprender com o uso real; um protótipo serve principalmente para explorar ou demonstrar uma ideia. O nível de acabamento pode ser limitado, mas o MVP precisa cumprir com segurança a tarefa que promete ao usuário.
Essa diferença importa porque um protótipo pode usar dados fictícios e não estar preparado para acesso público. Já um MVP pode armazenar informações, autenticar pessoas e executar processos reais. Se for apresentado como produto utilizável, falhas de acesso ou exposição de dados podem prejudicar clientes e invalidar o teste.
A importância do MVP está em validar uma hipótese com investimento controlado, não em lançar algo incompleto sem critérios. Por exemplo, uma plataforma de agendamento pode começar permitindo cadastro, consulta de horários e confirmação. Recursos como relatórios avançados ou integrações adicionais podem esperar, mas autenticação e isolamento entre contas não devem ser tratados como extras.
Como escolher o escopo sem aumentar o risco?
Escolha o escopo a partir de uma hipótese clara: quem tem o problema, qual tarefa precisa concluir e que comportamento demonstrará valor. Um canvas de MVP pode ajudar a registrar público, problema, proposta e métricas antes de iniciar o desenvolvimento.
Depois, descreva o caminho mínimo do usuário. Para um aplicativo de gestão de pedidos, por exemplo, o fluxo inicial pode incluir criar um pedido, acompanhar seu estado e receber uma atualização. Se uma função não ajuda a completar esse caminho nem a testar a hipótese, considere adiá-la.
- Essencial: necessário para a tarefa principal ou para evitar acesso indevido.
- Adiar: útil, mas não indispensável para o primeiro teste.
- Excluir: não responde à hipótese ou amplia o tratamento de dados sem benefício claro.
Para uma startup que pretende validar um serviço por meio de um site, uma experiência simples pode bastar para testar cadastro e solicitação. O critério é obter evidência útil sem recolher dados desnecessários nem prometer capacidades que ainda não foram implementadas.
Como incorporar segurança desde o planejamento?
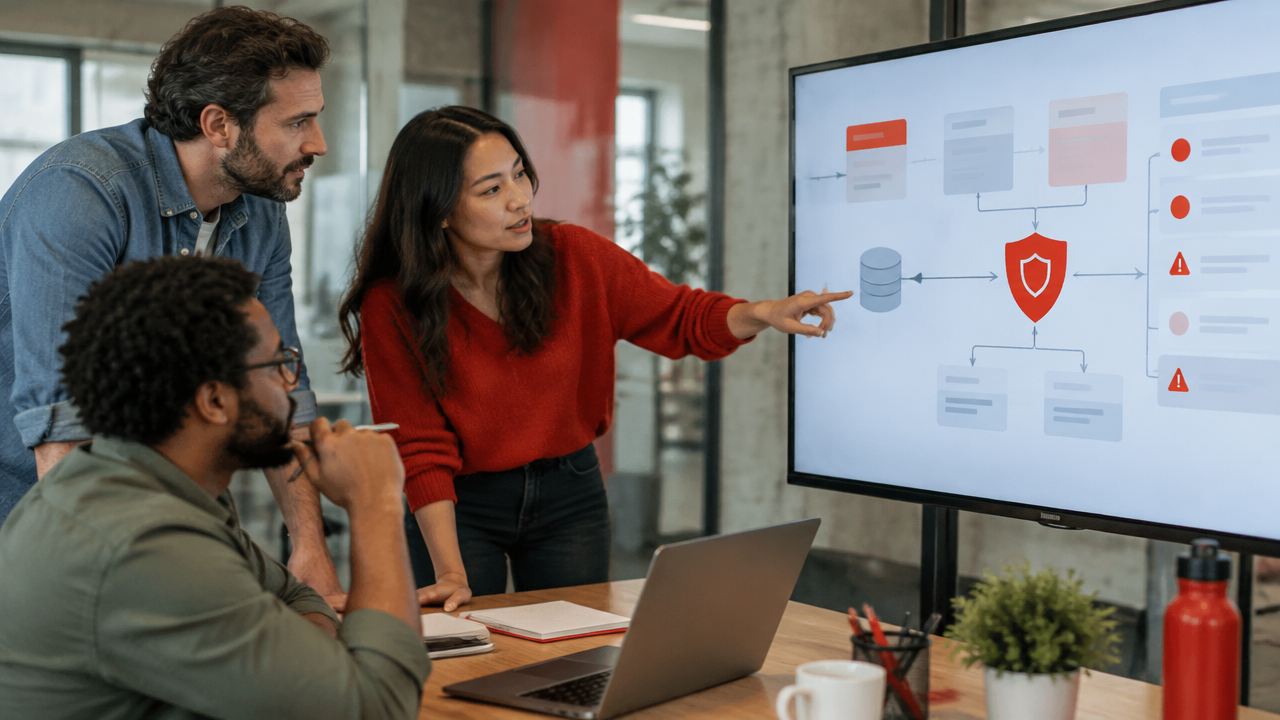
Inclua segurança nas decisões de escopo, arquitetura e desenvolvimento, em vez de deixar a revisão para a véspera do lançamento. Isso permite identificar cedo quais dados o fluxo realmente precisa, quem deve acessá-los e o que pode acontecer se uma conta for comprometida.
Faça uma análise simples das ameaças: liste os ativos importantes, os pontos de entrada e os possíveis abusos. Em um sistema de pedidos, isso pode incluir tentativas de consultar pedidos de outra pessoa, adivinhar senhas ou enviar solicitações automatizadas. Para estruturar práticas ao longo do ciclo de desenvolvimento, consulte a estrutura SSDF do NIST.
Transforme os riscos prioritários em requisitos verificáveis. Em vez de escrever apenas “o sistema deve ser seguro”, especifique que cada pessoa só pode consultar os registros autorizados, que dados de teste não devem conter informações reais e que credenciais não podem ser armazenadas no código-fonte.
Quais controles básicos não devem ficar para depois?
Mesmo uma primeira versão precisa de proteções compatíveis com os dados e as funções que oferece. O conjunto exato depende do risco: um catálogo público não exige as mesmas medidas de uma aplicação que guarda informações pessoais ou permite movimentações financeiras.
- Acesso: autentique usuários e aplique permissões conforme o papel de cada pessoa.
- Dados: colete apenas o necessário, restrinja acessos e proteja informações durante a transmissão.
- Credenciais: armazene senhas com mecanismos apropriados e mantenha chaves e segredos fora do código e dos registros.
- Dependências: identifique bibliotecas utilizadas e atualize componentes com falhas conhecidas.
- Recuperação: mantenha cópias de segurança adequadas e defina como restaurar o serviço.
- Monitoramento: registre eventos relevantes sem gravar senhas, tokens ou conteúdo sensível.
Uma lista de verificação técnica pode orientar a revisão de requisitos; o padrão de verificação do OWASP oferece referências organizadas por áreas de segurança. Use-o como apoio à avaliação, não como garantia automática de que o produto está livre de vulnerabilidades.
Como testar e lançar a primeira versão com controle?
Faça uma liberação gradual e observe o funcionamento antes de ampliar o acesso. Comece com dados fictícios em testes internos; depois, convide um grupo limitado de usuários e confirme que fluxos, permissões e mecanismos de recuperação funcionam como previsto.
Defina sinais de sucesso antes do teste, como conclusão da tarefa principal, erros recorrentes e solicitações de suporte. A quantidade de acessos, isoladamente, não prova que a solução resolve o problema. Combine métricas de uso com relatos dos participantes e registre quais mudanças serão priorizadas.
Também estabeleça um plano de resposta: quem recebe alertas, como interromper uma função problemática e como restaurar uma versão anterior. Se uma vulnerabilidade aparecer, interromper temporariamente uma parte do serviço pode ser mais responsável do que manter uma experiência insegura para preservar o cronograma.
Como transformar o aprendizado em evolução do produto?
Trate cada rodada do MVP como uma decisão baseada em evidências. Os resultados podem indicar que a hipótese inicial funciona, que o fluxo precisa de ajustes ou que a necessidade imaginada não é prioritária. Corrija riscos encontrados antes de adicionar funcionalidades que aumentem a complexidade.
A Vistapub, empresa de tecnologia e desenvolvimento de software com mais de 20 anos de experiência, trabalha com soluções ágeis, inteligência artificial e plataformas low-code. Esse tipo de experiência pode apoiar equipes a definir escopo, escolher ferramentas e evoluir um MVP sem confundir rapidez com ausência de segurança.
Um bom MVP de TI não é simplesmente o menor produto possível. É a menor versão capaz de testar uma hipótese com usuários reais, controles proporcionais ao risco e um caminho claro para corrigir, aprender e decidir o próximo investimento.