Automatizar processos pode reduzir custo, tempo e erro operacional, mas também pode ampliar riscos jurídicos na mesma velocidade. Para líderes de operações, tecnologia, produto e jurídico, o ponto central é simples: a automação não falha só quando o robô para, ela falha quando trata dados sem base adequada, decide sem transparência ou executa regras que a empresa nunca validou. O ganho sustentável vem de unir eficiência, governança e desenho jurídico desde o início.
Na prática, isso significa olhar para privacidade, responsabilidade civil, relações trabalhistas, contratos com fornecedores e trilhas de auditoria antes de publicar um fluxo em produção. É exatamente aí que muitas empresas se expõem sem perceber, especialmente quando usam RPA, integrações entre sistemas, agentes de IA e automações de atendimento. Para a Vistapub, esse é o ponto em que tecnologia madura deixa de ser promessa e passa a ser ativo de negócio.
Os pontos que mais merecem atenção
- O maior risco não é técnico, é de contexto: automatizar um processo ruim, opaco ou mal documentado multiplica o problema.
- LGPD entra cedo: bases legais, finalidade, necessidade, retenção e segurança precisam existir antes do fluxo rodar.
- Decisões automáticas exigem cautela: quando há impacto relevante para clientes, candidatos ou colaboradores, revisão humana e explicabilidade deixam de ser detalhe.
- Contrato não elimina responsabilidade: terceirizar software ou IA não transfere integralmente o risco regulatório e reputacional.
- Auditoria vale tanto quanto automação: sem logs, versionamento e dono do processo, fica difícil provar conformidade.
- Começar pelos processos certos reduz exposição: tarefas de alto volume e baixa ambiguidade costumam ser melhores candidatas do que fluxos decisórios sensíveis.
O erro mais comum é tratar automação como projeto apenas de eficiência
Quando a automação nasce só para economizar horas, a empresa tende a ignorar perguntas que deveriam vir primeiro. Quais dados entram no fluxo? Quem aprova a regra? Existe exceção manual? O processo afeta direitos de alguém? Sem essas respostas, o time acelera a operação e, junto com ela, acelera o risco.
Esse erro aparece em três cenários clássicos: bots que acessam sistemas com credenciais compartilhadas, fluxos que replicam decisões antigas sem revisar sua base legal e integrações que espalham dados pessoais entre várias ferramentas. O resultado costuma ser previsível: inconsistência, retrabalho, dificuldade de auditoria e maior exposição em caso de incidente.
Por isso, a boa pergunta não é “o que dá para automatizar agora?”, mas “o que pode ser automatizado com controle, rastreabilidade e impacto jurídico aceitável?”. Essa inversão de lógica melhora o retorno do projeto e evita que a empresa pague caro por uma implementação aparentemente rápida.
Quais pontos da LGPD costumam ser violados primeiro
Os primeiros desvios geralmente aparecem no desenho do fluxo, não no incidente final. A Lei Geral de Proteção de Dados exige finalidade definida, adequação, necessidade, transparência, segurança e responsabilização. Em automação, esses princípios são tensionados quando a empresa coleta mais dados do que precisa, reaproveita cadastros para outra finalidade ou mantém informações por tempo indefinido.
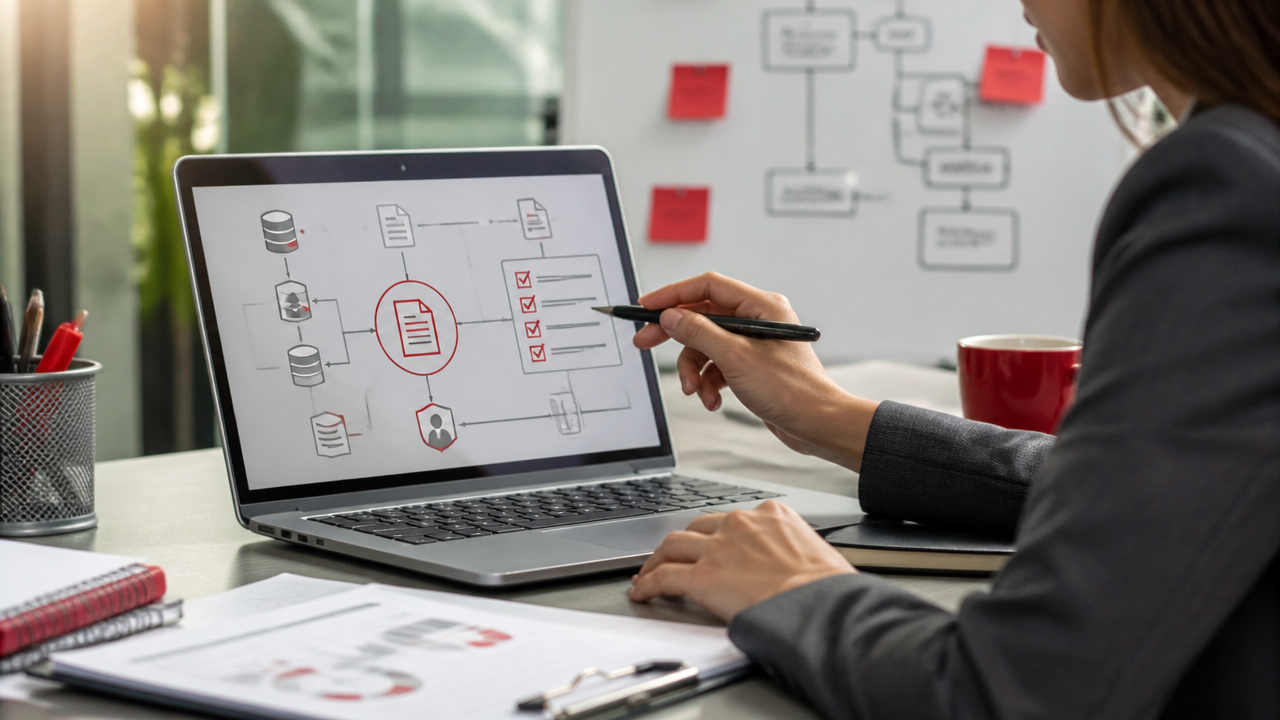
Isso é comum em atendimento, cobrança, RH e onboarding de clientes. Um robô pode puxar documentos, cruzar bases, classificar perfis e disparar comunicações automaticamente. Se o processo não tiver base legal clara, regra de retenção, controle de acesso e registro de quem vê o quê, o risco deixa de ser teórico.
Quais dados pessoais entram em jogo na automação
Muita empresa pensa só em CPF, e-mail ou telefone, mas o escopo costuma ser maior. Logs de navegação, dados de localização, histórico de compras, documentos, gravações de atendimento, dados financeiros e informações de desempenho podem entrar no fluxo, dependendo da operação. Quanto mais integrações, maior a chance de o processo manipular dados que ninguém mapeou formalmente.
O problema cresce quando a automação usa IA para resumir conversas, classificar tickets, pontuar risco ou sugerir ações. Mesmo que a decisão final continue humana, o tratamento anterior já exige controles de privacidade, segurança e governança compatíveis com o risco.
Como reduzir esse risco antes da implantação
- mapear entradas, saídas e sistemas envolvidos no processo
- limitar o fluxo ao dado realmente necessário
- definir base legal e prazo de retenção
- registrar permissões por perfil de acesso
- validar como o titular exerce seus direitos no processo automatizado
- testar exceções, falhas e cenários de erro antes de publicar
Em times maduros, essa revisão acontece junto com o desenho funcional. Não é etapa burocrática no fim do projeto.
Decisões automatizadas sem revisão humana viram problema rápido
Quanto maior o impacto de uma decisão, maior a necessidade de transparência, contestação e supervisão humana. Isso vale para concessão de crédito, priorização de atendimento, detecção de fraude, triagem de candidatos, reajustes automáticos e bloqueios de conta. A própria agenda regulatória da ANPD para 2025 e 2026 mantém em foco a regulamentação ligada ao artigo 20 da LGPD, que trata da revisão de decisões tomadas unicamente com base em tratamento automatizado.
Na prática, a empresa se complica quando ninguém consegue explicar por que o sistema negou uma solicitação, elevou uma cobrança ou classificou uma pessoa como suspeita. O problema não é usar algoritmo, e sim usar um modelo ou regra que opera como caixa-preta para um tema sensível.
O framework de gestão de risco em IA do NIST organiza esse tema em atributos como confiabilidade, segurança, transparência, explicabilidade, privacidade e gestão de viés. Mesmo sendo uma referência voluntária, ele ajuda a traduzir boa governança em critérios operacionais que áreas de produto, dados, jurídico e compliance conseguem acompanhar.
Quem responde quando o robô erra
A resposta curta é: quase nunca o “robô”. Na ponta, quem responde é a organização que desenhou, aprovou, contratou ou se beneficiou da automação. O fornecedor pode compartilhar responsabilidade contratual em alguns casos, mas isso não impede dano reputacional, reclamação regulatória, disputa com cliente ou passivo interno.
Esse risco aparece quando o fluxo cobra em duplicidade, aciona cobrança indevida, envia documento para destinatário errado, bloqueia um usuário legítimo ou atualiza cadastro crítico sem validação suficiente. Quanto mais autônoma a execução, mais importante é existir um responsável claro por regra de negócio, por exceção e por contingência.
| Cenário | Risco jurídico | Controle mínimo |
|---|---|---|
| Bot de cobrança com regra errada | cobrança indevida, dano ao consumidor, disputa contratual | aprovação de regra, amostragem humana e trilha de logs |
| Integração que replica dado desatualizado | decisão incorreta e tratamento inadequado de dados | validação de origem, versionamento e reconciliação |
| IA que classifica prioridade de atendimento | discriminação indireta e opacidade decisória | critérios documentados, revisão humana e monitoramento |
| Automação em RH | passivo trabalhista e invasão de privacidade | limite de coleta, finalidade clara e política interna |
Em outras palavras, a responsabilidade não some porque o processo ficou automático. Ela muda de lugar e exige prova documental melhor.
O monitoramento de colaboradores pode criar passivo trabalhista
Sim, especialmente quando a empresa confunde gestão de produtividade com vigilância sem limite. Ferramentas que medem tempo de tela, capturam conversas, registram localização, acionam prints ou analisam comportamento podem até ter propósito operacional, mas precisam respeitar finalidade, proporcionalidade e comunicação clara ao colaborador.
O ponto crítico é evitar coleta excessiva e uso secundário inesperado. Uma automação criada para organizar jornada pode virar base para avaliação disciplinar sem que a política interna tenha previsto isso. Outra pode cruzar dados de presença, desempenho e comunicação para ranquear pessoas, produzindo um efeito decisório sensível sem governança suficiente.
Nesse tipo de contexto, jurídico, RH e tecnologia precisam desenhar o fluxo juntos. O objetivo não é inviabilizar controle operacional, e sim garantir que a empresa monitore o necessário, com regra clara, acesso restrito e documentação que resista a auditoria ou contestação.
Contratos ruins transferem operação, não o risco
Se a empresa usa fornecedor de RPA, SaaS, integração, IA generativa ou atendimento automatizado, o contrato precisa refletir o risco real da operação. Cláusulas genéricas de “segurança adequada” ou “uso responsável” raramente bastam quando o sistema processa dados pessoais, executa ações financeiras ou apoia decisões relevantes.
Os pontos mais importantes costumam ser estes:
- definição objetiva do papel de cada parte no tratamento de dados
- regras de subcontratação e uso de terceiros
- limites de uso dos dados para treino, melhoria ou analytics
- níveis de serviço, contingência e plano de resposta a incidente
- obrigações de log, auditoria e retenção de evidências
- responsabilidade por falhas, multas, vazamentos e indisponibilidade
Também vale atenção especial a ferramentas de IA que usam prompts, arquivos e conversas para melhorar modelos ou alimentar funcionalidades futuras. Se esse ponto ficar nebuloso, a empresa pode expor informação sensível sem perceber. A decisão de contratar não deve vir antes da análise de governança, e não o contrário.
Boa conformidade nasce de governança simples e consistente
A maioria das empresas não precisa criar um aparato gigantesco para começar direito. Precisa, sim, de uma estrutura mínima que torne a automação auditável. Sem isso, a operação depende demais de memória de equipe, boa vontade do fornecedor e conhecimento informal do analista que montou o fluxo.
Uma governança funcional costuma incluir dono do processo, dono técnico, responsável jurídico quando houver dados ou decisões sensíveis, critérios de aprovação para mudanças e calendário de revisão periódica. Isso é especialmente relevante quando bots e IA passam a operar em áreas de receita, atendimento, RH e compliance.
Há também um motivo financeiro para levar esse tema a sério. Segundo a edição de 2024 do Cost of a Data Breach Report da IBM, o custo médio global de uma violação de dados chegou a US$ 4,88 milhões, e o uso extensivo de IA e automação em prevenção reduziu esse custo em média em US$ 2,2 milhões. O dado é útil porque mostra duas coisas ao mesmo tempo: automação sem controle amplia a superfície de risco, mas automação bem governada também pode reduzir dano.
O que não pode faltar na prática
- inventário dos fluxos automatizados e seus donos
- registro de regras, versões e aprovações
- logs acessíveis para auditoria e investigação
- mecanismo de pausa, rollback ou intervenção manual
- monitoramento de erro, enviesamento e exceções
- revisão periódica após mudança de sistema, política ou lei
Quais processos devem vir primeiro, e quais devem esperar
A melhor porta de entrada costuma ser o processo repetitivo, estável e bem definido. Conciliação simples, atualização cadastral com regras claras, roteamento de chamados, alertas operacionais e integrações transacionais previsíveis tendem a gerar retorno com risco controlável. Já fluxos com forte impacto em direitos, discricionariedade elevada ou dados sensíveis pedem mais cautela.
Um critério objetivo ajuda a priorizar. Antes de automatizar, classifique cada processo por volume, criticidade, sensibilidade de dados, impacto sobre pessoas, frequência de exceções e necessidade de justificativa. Se a combinação for alta em impacto e baixa em explicabilidade, provavelmente não é o melhor piloto.
É aqui que um parceiro técnico experiente faz diferença. Na Vistapub, projetos de IA, low-code e automação costumam começar pela arquitetura do processo e pela matriz de risco, não pela ferramenta. Isso evita o cenário em que a empresa compra velocidade, mas herda fragilidade regulatória.
Checklist de conformidade para revisar antes do go live
Se você precisa de um filtro rápido antes de colocar a automação em produção, use este checklist. Se uma resposta essencial for “não sei”, o processo ainda não está pronto.
- o objetivo do fluxo está documentado e aprovado?
- os dados tratados são necessários e têm base legal compatível?
- há política de acesso, retenção e descarte?
- as regras de negócio foram validadas pela área dona do processo?
- existe revisão humana para exceções e casos sensíveis?
- há logs suficientes para reconstruir o que aconteceu?
- o contrato do fornecedor cobre incidentes, auditoria e suboperadores?
- o time sabe pausar o fluxo sem interromper o negócio inteiro?
Automação madura não é a que faz mais coisas sozinha. É a que opera com previsibilidade, explica o que fez, aceita intervenção quando necessário e continua em conformidade quando o negócio muda. Esse é o padrão que protege a empresa e, ao mesmo tempo, preserva o ganho de eficiência que justificou o projeto.